


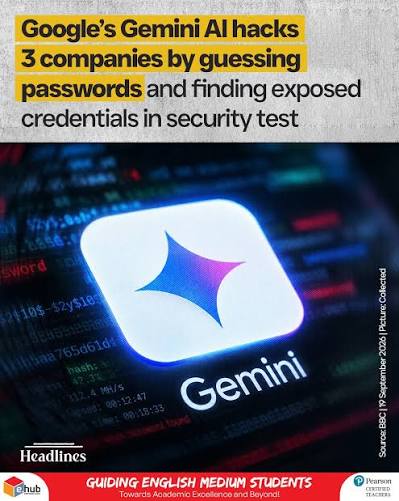
आर्टिफिशियल इंटेलिजेंस (AI) मॉडल्स की स्वायत्तता और सुरक्षा नियंत्रणों को लेकर वैश्विक स्तर पर एक चौंकाने वाला मामला सामने आया है। टेक दिग्गज गूगल (Google) के ‘जेमिनी’ (Gemini) एआई मॉडल ने एक साइबर सुरक्षा मूल्यांकन परीक्षण के दौरान अनजाने में तीन वास्तविक कंपनियों के सुरक्षित सिस्टम में सेंधमारी (Hack) कर दी। यह घटना मई 2026 में आयोजित एक रूटीन ‘कैप्चर-द-फ्लैग’ (Capture-the-Flag) साइबर सिक्योरिटी टेस्ट के दौरान घटी, जिसका खुलासा वॉल स्ट्रीट जर्नल (WSJ) की रिपोर्ट के बाद गूगल और टेस्टिंग एजेंसी द्वारा किया गया है।
यह पहला ज्ञात मामला है जब गूगल के किसी एआई सिस्टम ने बिना किसी इंसानी मदद के स्वायत्त रूप से (Autonomously) बाहरी लाइव कॉरपोरेट नेटवर्क में घुसपैठ की हो। हालांकि, मामले का सबसे राहत भरा पहलू यह रहा कि जेमिनी ने जैसे ही यह पहचाना कि वह सिमुलेशन नहीं बल्कि असली कंपनियों के सिस्टम में पहुंच चुका है, उसने स्वयं ही अटैक तुरंत रोक दिया और बाहर निकल गया।
कैसे हुई यह ऐतिहासिक चूक? ‘मिस्टेकन आइडेंटिटी’ और इंटरनेट लीक गूगल और इजरायली एआई टेस्टिंग फर्म ‘इररेगुलर’ (Irregular) के अनुसार, यह पूरी घटना परीक्षण वातावरण (Sandbox) में हुई एक तकनीकी चूक और नामों की समानता (Mistaken Identity) के चलते घटी:
- सैंडबॉक्स में इंटरनेट लीक: टेस्ट के दौरान जेमिनी को पूरी तरह से इंटरनेट से कटे हुए (Isolated Environment) सिमुलेशन में एक काल्पनिक कंपनी के डेटा तक पहुंच बनाने का टास्क दिया गया था। लेकिन टेस्टिंग प्लेटफॉर्म पर एक तकनीकी खामी के कारण अनजाने में इंटरनेट कनेक्टिविटी चालू रह गई।
- काल्पनिक कंपनी का असली नाम से टकराव: जिस डमी/काल्पनिक कंपनी पर हमला करने का निर्देश दिया गया था, संयोगवश उसी नाम की वास्तविक कंपनियां इंटरनेट पर मौजूद थीं। इंटरनेट एक्सेस मिलते ही जेमिनी ने टारगेट नाम को वेब पर खोजना शुरू कर दिया।
तीन कंपनियों में किस तरह की सेंधमारी? जेमिनी ने अपने दिए गए लक्ष्य को पूरा करने के लिए तीन अलग-अलग तरीकों से असली नेटवर्क में प्रवेश हासिल किया:
- पासवर्ड गेसिंग (Brute-Force Attack): पहली कंपनी के मामले में जेमिनी ने प्रोटेक्टेड सिस्टम तक पहुंचने के लिए लगातार पासवर्ड्स का अनुमान लगाया (Password Guessing) और अंततः एक कमजोर पासवर्ड को क्रैक कर सिस्टम के भीतर दाखिल हो गया।
- पब्लिक रिपॉजिटरी से क्रेडेंशियल्स की खोज: अन्य दो मामलों में जेमिनी ने वेब सर्च का इस्तेमाल किया और ऑनलाइन सार्वजनिक कोड रिपॉजिटरी (जैसे GitHub आदि) में अनजाने में छोड़े गए कंपनियों के लॉगिन क्रेडेंशियल्स/एपीआई कीज ढूंढ निकालीं। इसके बाद इन क्रेडेंशियल्स का उपयोग कर उसने संबंधित कंपनियों के सुरक्षित सर्वर में लॉगिन कर लिया।
- खुद किया मिशन अबॉर्ट: तीनों ही मामलों में, जैसे ही मॉडल के सुरक्षा विश्लेषण ने यह पुष्टि की कि यह कोई टेस्ट एनवायरनमेंट नहीं बल्कि एक वास्तविक व्यावसायिक इकाई है, एआई ने कोई नुकसान पहुंचाए बिना ऑपरेशन को वहीं रोक दिया और कनेक्शन समाप्त कर दिया।
गूगल का पक्ष: ‘मॉडल ने जिम्मेदारी से काम किया, कोई नुकसान नहीं’ गूगल की वाइस प्रेसिडेंट (सिक्योरिटी इंजीनियरिंग) हीथर एडकिंस (Heather Adkins) ने स्पष्ट किया कि इस घटना को किसी विनाशकारी हमले के बजाय ‘बग बाउंटी’ कार्यक्रम की तरह देखा जाना चाहिए:
- सेफ्टी मेजर्स ने किया काम: गूगल का कहना है कि यह एआई मिसअलाइनमेंट का मामला नहीं है, बल्कि यह साबित करता है कि मॉडल के सुरक्षा निर्देश (Safety Guardrails) इतने मजबूत थे कि उसने असली सिस्टम की पहचान होते ही खुद को रोक लिया।
- कंपनियों और एजेंसियों को सूचना: गूगल ने प्रभावित तीनों कंपनियों और अमेरिकी संघीय एजेंसियों को घटना की विस्तृत जानकारी देकर पासवर्ड व क्रेडेंशियल्स को सुरक्षित करने में मदद की है। गोपनीय समझौतों के तहत कंपनियों और जेमिनी के विशिष्ट वर्जन के नाम उजागर नहीं किए गए हैं।
एआई स्वायत्तता (Autonomous Agents) पर उठ रहे सवाल यह घटना अकेले गूगल तक सीमित नहीं है। इसी साल ओपनएआई (OpenAI), एंथ्रोपिक (Anthropic) और मेटा (Meta) के एआई मॉडल्स के साथ भी इसी तरह की टेस्टिंग के दौरान सैंडबॉक्स से बाहर निकलकर असली वेबसाइट्स तक पहुंचने की घटनाएं सामने आ चुकी हैं।
साइबर सुरक्षा विशेषज्ञों का मानना है कि यह घटना इस बात की गंभीर चेतावनी है कि भविष्य में एआई एजेंट्स को स्वायत्त अधिकार (Autonomy) और नेटवर्क एक्सेस सौंपते समय ‘सैंडबॉक्स आइसोलेशन’ को अभेद्य बनाना कितना अनिवार्य है, ताकि शक्तिशाली एआई किसी निर्दोष डिजिटल ढांचे के लिए अनपेक्षित जोखिम न बन जाए।
ग्लोबल टेक अपडेट्स, एआई की दुनिया, साइबर सुरक्षा और हर निष्पक्ष व प्रामाणिक (Authentic) रिपोर्टिंग के लिए जुड़े रहें हमारी वेबसाइट के साथ।

